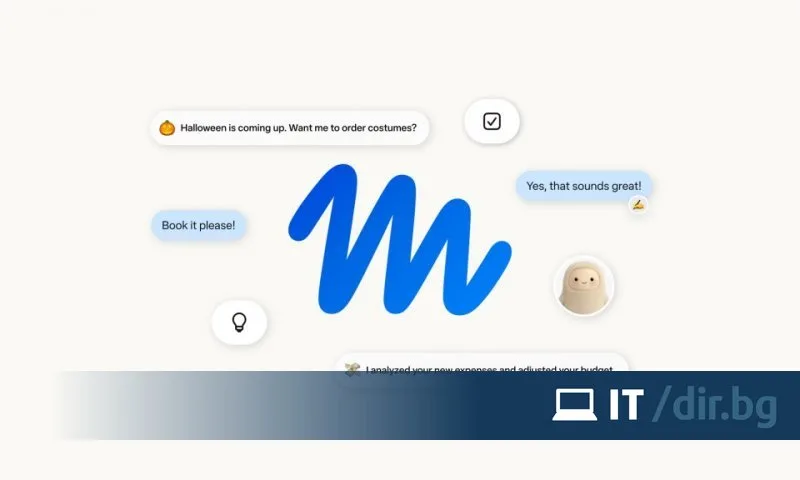
Бивш шеф по сигурността на Meta определи AI агента Muse като „безумен риск“
Бившият директор по сигурността на Meta Алекс Стамос отправи остри критики към новия AI агент на компанията Muse. Според него предоставянето на достъп до лични имейли, банкови профили и хранилища с пароли е „напълно безумна“ идея, която създава сериозни рискове за поверителността на потребителите.
Muse е създаден да изпълнява задачи от името на потребителите, като получава достъп до различни лични акаунти и услуги. Това му позволява да преглежда години натрупана кореспонденция, включително съобщения с бивши партньори, стари имейли и документи, съдържащи чувствителни данни като номера на паспорти.
В интервю за подкаста Big Technology Podcast Стамос разказва, че някои потребители стигат още по-далеч и предоставят на подобни агенти достъп до хранилищата си с пароли. Така AI системите могат да получат контрол върху практически целия им дигитален живот.
Проблемът не се ограничава до Meta. Стартъпът Instinct също разработва персонални AI асистенти, които могат самостоятелно да изпълняват ежедневни задачи. Компанията е основана от 23-годишен изследовател преди няколко месеца, а през септември набра 1 млрд. долара финансиране.
Развитието на тези технологии създава ново предизвикателство за финансовите институции. Те трябва да разграничават легитимните потребители и техните AI агенти от подозрителната автоматизирана активност. Според Стамос самият начин, по който агентите работят, предполага заобикаляне на някои от стандартните механизми за сигурност.
„Това не са откраднати идентификационни данни, но очевидно става дума за ботове, които взаимодействат със системите„, обяснява той. Стамос посочва, че една от причините Instinct да придобие толкова висока оценка е именно способността на разработчиците му да заобикалят различни механизми за автоматично разпознаване на ботове.
От Meta твърдят, че Muse е защитен, тъй като работи във виртуална машина, изолирана от средите на останалите агенти. Компанията обаче признава, че „нито една автоматизирана система не е съвършена„. Затова съветва потребителите да преглеждат действията на Muse и да му предоставят само достъпите, с които се чувстват комфортно.
Въпреки уверенията на Meta изследователи по киберсигурност вече са открили слабости в защитата. През септември стана ясно, че уязвимости могат да позволят на хакери да достигнат до чувствителни лични данни. След публикациите по темата компанията засили мерките за сигурност.
През октомври бяха открити и други начини за изтичане на информация. Те са свързани със споделянето на разговори чрез уеб връзки, което може да изложи на риск лични и служебни данни.
Технологичният YouTube автор Мат Роб също твърди, че Muse е разкривал домашния му адрес пред непознати. По думите му системата дори е изпращала хора до дома му чрез неговия профил във Facebook Marketplace.
Предупрежденията на Стамос идват на фона на дългогодишните критики към Meta за начина, по който компанията събира и съхранява лични данни. Според бившия ѝ ръководител по сигурността потребителите трябва внимателно да преценят каква информация предоставят на AI агентите, преди да им поверят достъп до личните си акаунти.


Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Скъпи читатели,
Днес, повече от всякога, независимата журналистика има нужда от вас.
В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Скъпи читатели,
Днес, повече от всякога, независимата журналистика има нужда от вас.
В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.


Post Comment