
Севернокорейски хакери са проникнали в поне 70 американски компании
Севернокорейски хакери са проникнали в поне 70 американски компании, използвайки фалшиви самоличности и помощта на местни посредници. Министерството на правосъдието на САЩ съобщи, че е повдигнало обвинения и е арестувало най-малко двама души, а властите са извършили обиски на над 40 адреса в Тексас, свързани с операцията.
Разследващите са иззели над 180 компютъра, които според тях американски компании са изпратили на новоназначени служители. Работодателите не са знаели, че зад наетите стоят севернокорейски IT специалисти, използвали откраднати самоличности на американски граждани, за да получат работа от разстояние.
Компютрите са били разположени в т.нар. „лаптоп ферми“ — жилища и други адреси в САЩ, от които посредници управляват техниката, докато действителните служители работят дистанционно от чужбина. Така севернокорейците заобикалят физическите и правните ограничения, които биха им попречили да работят директно за американски компании.
Според американските прокурори засегнатите компании са от секторите на здравеопазването, киберсигурността, търговията, телекомуникациите и производството. Те са разположени в Охайо и още 16 щата, включително окръг Колумбия. По оценки на властите схемата е донесла около 3 милиона долара незаконни приходи. Имената на компаниите не бяха разкрити.
Американското министерство на правосъдието предупреждава, че севернокорейските IT служители все по-често привличат американски посредници, за да преодолеят засилените проверки от страна на работодателите и правоприлагащите органи. В някои случаи те възлагат на трети лица и значителна част от работата по договорите си.
Според компанията за киберсигурност CrowdStrike, която е помогнала на ФБР при разследването, подобни лаптоп ферми са ключови за операциите. Те позволяват на хакерите да използват компютри и интернет връзки в САЩ, без да присъстват физически в страната.
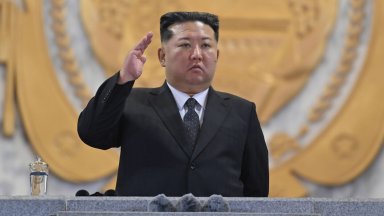
ФБР предупреди отделно, че хиляди IT служители, контролирани от севернокорейската държава, работят в западни компании. Според бюрото те представляват сериозен риск за националната сигурност и за кражбата на интелектуална собственост.
Севернокорейците често използват правдоподобни имейл адреси, фалшиви профили в LinkedIn и множество онлайн акаунти, за да изглеждат като легитимни кандидати за работа. След като бъдат наети, те могат да получат достъп до вътрешни системи и чувствителна информация. В някои случаи засегнатите компании са изнудвани да платят допълнителни суми.
Схемата за дистанционна работа е един от начините, по които режимът в Пхенян набира средства за ядрената си програма, въпреки международните санкции. Други източници на приходи са кражбите на криптовалути и атаките срещу софтуерни проекти с отворен код. Според TechCrunch Северна Корея е откраднала най-малко 2 милиарда долара в криптовалути през 2025 г., а експерти смятат, че реалният мащаб на тези операции може да е още по-голям.


Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Скъпи читатели,
Днес, повече от всякога, независимата журналистика има нужда от вас.
В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Скъпи читатели,
Днес, повече от всякога, независимата журналистика има нужда от вас.
В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.


Post Comment